
Investor Relations
投資人關係
風險管理運作情形
風險控制與管理辦法
本公司2014年訂定「風險控制管理辦法」並經董事會通過,作為本公司風險管理之最高指導原則。本公司每年定期由審核會進行風險因子鑑別,藉以辨識影響企業永續發展的相關風險,並依據最新內部稽核之發展及準則要求,以強化並落實風險管理。風險管理範疇
本公司每年定期檢討成本效益,整合並管理所有對營運及獲利可能造成影響之各種市場經營策略、營運、財務、資通訊安全等危害因子,透過各權責單位定期檢討並向審核會報告目標達成情形,採取對應預防措施。
組織架構
本公司由總經理擔任風險控制之跨部門審核會最高指導人,整合各部門提出之因應風險管理之目標達成情形,並調度公司資源以確保風險管理的運作。
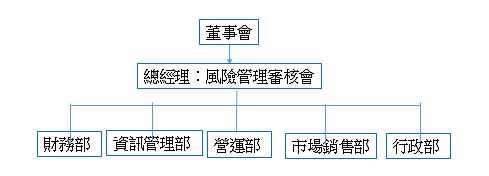
運作情形
各權責單位依職掌定期檢討風險管理執行情形,並向審核會報告目標達成狀況,同時據以採取適當之預防與因應措施,以強化整體風險控管效能。
資通安全風險管理一、 資通安全管理組織架構:
本公司於105年設立資通安全小組,負責督導各單位執行資訊安全預防及危機通報、緊急應變處理等相關工作,由資通安全主管擔任小組召集人,成員包括管理資訊部相關人員共分三個功能小組:安全預防組、危機處理組、內部稽核組,綜理資通安全政策與目標之推動及執行。
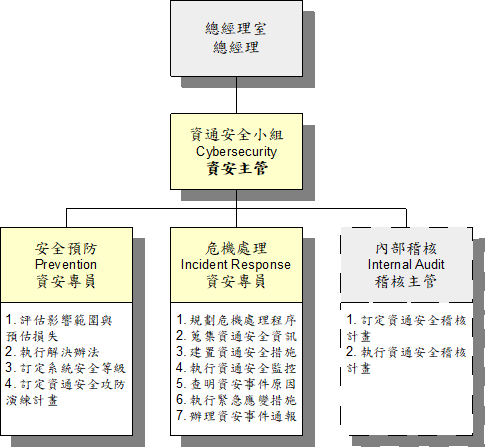
二、資通安全政策:
保障公司資訊資產的機密性、完整性、可用性,符合相關法規與標準並維持公司持續營運。
- 保護資訊及資通系統避免受到未被授權的存取,保持資訊及資通系統的機密性。
- 防護未經授權的修改以保護資訊及資通系統之完整性。
- 評估各種人為或天然災害之影響,訂定核心資通系統之復原計畫,以確保核心業務可持續運作。
三、具體管理方針如下:
| 網路安全 | 區隔辦公、生產及應用系統網段,降低系統間相互影響風險,強化網路安全。 |
| 端點安全防護 | 依設備使用情境部署防毒及安全管控軟體,提升端點防護能力。 |
| 郵件系統安全防護 | 建置郵件防火牆及安全防護機制,降低惡意郵件與釣魚攻擊風險。 |
| 應用系統更新與升級 | 持續更新及升級重要應用系統,提升安全性、穩定性及運作效能。 |
| 社交工程演練 | 定期辦理釣魚郵件演練,提升員工可疑郵件辨識能力及資安意識。 |
| 備份與還原演練 | 依「3-2-1 備份原則」建立備份機制,並定期進行還原演練,確保資料完整及可復原。 |
- 資通安全內部稽核 ≧ 1次/年。
- 資通安全教育訓練
-
- 資通安全專責人員:每人每年至少接受十小時以上之資通安全專業課程訓練或資通安全職能訓練。
- 所有使用資訊系統之人員,每人接受資訊安全宣導。
- 電子郵件社交工程演練 ≧ 1 次/年,電子郵件社交工程演練之郵件連結點閱率 < 10%/次。
- 安全性檢測項目(A)弱點掃描 (B)滲透測試 每3年辦理1次。
- 資訊資產清冊更新 ≧ 1 件/年。